Millones de ciberataques por el agujero de seguridad descubierto por la IA
Los expertos aseguran que la inteligencia artificial de frontera ha hecho "más explotables" los problemas de ciberseguridad
-
CAT -
ENG
BarcelonaLa "columna vertebral de la web" se tambaleó ayer. La publicación de dos vulnerabilidades graves en PHP, el lenguaje de programación sobre el cual se fundamentan el 70% de las páginas web de internet, ha sacudido a gobiernos, empresas y usuarios de todo el mundo. Después de que administraciones de múltiples países hayan decidido detener el servicio de muchas de sus páginas a la espera de la actualización que debía resolver los dos problemas, se han multiplicado los intentos de explotar estas debilidades. Según el consejero delegado de la firma de servicios en la nube Cloudflare, Matthew Prince, el anuncio ha provocado "millones" de intentos de ciberataques explotando las debilidades expuestas en PHP. "En las 10 horas antes de que fuera anunciado públicamente, vimos miles de intentos de explotarlas. Saltaron a decenas de miles en los 45 minutos siguientes, y ahora son millones", explicaba Prince en una publicación en su página de la red social X.
Dos agujeros de la magnitud de los que ha anunciado PHP suponen un impacto gigantesco sobre el conjunto de la red. Según detalla el director de seguridad IT y OT en el centro tecnológico Eurecat, Aitor Corchero, el vector de ataque sobre este lenguaje "no afecta al nivel de programación de un sitio web, sino que sería un ataque directo contra el motor que ejecuta el código". "Y esto afecta a todo el mundo", observa el experto, en conversación con el ARA. PHP, cabe recordar, fundamenta alrededor del 70% de todas las páginas web del mundo. Según detallaba la Fundación PHP, el organismo que gestiona este lenguaje, los agujeros señalados permitirían, bajo las condiciones adecuadas, a "un atacante no identificado ejecutar código" en un servidor al cual no debería tener acceso. Los fallos ya estarían resueltos, con actualizaciones publicadas por la organización en su sitio web.
Según Wiz, una de las empresas de ciberseguridad que descubrieron la brecha en colaboración con OpenAI, "todas las versiones de PHP de la última década sufrían al menos una de estas vulnerabilidades". Aun así, la misma firma aseguraba que habrían sido prácticamente imposibles de encontrar sin la ayuda de la inteligencia artificial: "Demostrar la explotabilidad de estos errores requirió pasos extremadamente complejos, hasta el límite de lo que los investigadores humanos podrían conseguir". Ahora bien, la entrada en escena de la inteligencia artificial de frontera "ha reducido sustancialmente la barrera y ha hecho explotable un error de larga duración".
De hecho, la misma fundación reconoce que el problema detrás de uno de los agujeros identificados esta semana estaba en el radar de sus investigadores, que encontraron "los primeros signos" de esta crisis. Aunque el problema estaba "teorizado", no se encontraron vectores de ataque que pudieran llevar este peligro a la práctica. Corchero atribuye esta inacción, precisamente, a las dificultades para aprovechar el problema: "Se debe tener en cuenta que muchas vulnerabilidades se encuentran, pero también se valora la probabilidad de que se exploten". La organización, cabe decir, ha reconocido que el retraso en abordar el problema ha sido "un fallo estructural".
La IA, un punto de inflexión
Para los investigadores de Wiz, el asunto en torno a PHP está lejos de ser un evento aislado. Para la firma, de hecho, se trata de un "punto de inflexión para la era de la IA". La crisis, aseguran, "ilustra cómo la IA puede cambiar la capacidad de explotar vulnerabilidades". En este sentido, los modelos de inteligencia artificial de frontera "cambian cómo definimos qué sistemas son vulnerables en la práctica". En un sentido similar se expresa el director ejecutivo del proveedor de dominios y alojamiento web Cdmon, Jaume Palau, que alerta que "los agentes de IA se están haciendo mucho mejores a la hora de entender cómo funciona el código, y esto permite encontrar más vulnerabilidades de este tipo". Sobre esta nueva potencia, considera que "los eventos de riesgo serán más usuales" a medida que avanza la adopción de la tecnología.
De hecho, los potenciales atacantes ya son conscientes de este cambio de paradigma, según explica al ARA Sergio García, gerente de la empresa de servicios tecnológicos i3e: "La mayoría de ataques que se sufren hoy en día se hacen con servidores que trabajan con IA". Sus potenciales víctimas, sin embargo, todavía no muestran "una adopción masiva" de este tipo de soluciones, según Corchero. Además, los productos defensivos basados en inteligencia artificial "están bajo un marco regulador", mientras que un potencial agresor "hace lo que sea para hacer daño".
Una amenaza y una herramienta
A pesar de las múltiples amenazas que supone la IA para la ciberseguridad global, los expertos consultados deciden ver el vaso medio lleno. Para el director ejecutivo de Cdmon, las empresas de servicios tecnológicos y ciberseguridad son "las primeras en usar la IA, adoptarla y tenerla a punto para mejorar los sistemas de defensa". De hecho, los expertos encuentran que episodios como este son, en última instancia, beneficiosos para la estabilidad del mundo digital. "Había una debilidad que ahora está resuelta, independientemente de los incidentes que ha habido. Gracias a esto, tenemos un software mejor", afirma Corchero.
Aun así, Palau insta a empresas y organizaciones a usar este evento para "mantenerse alerta". Según el consejero delegado, las entidades deben afrontar "análisis de riesgos continuos, salvaguardas e inversión en buenas tecnologías". García comparte las opiniones halagüeñas, y deja en manos de los usuarios aprovechar las potencialidades defensivas de la IA: "No piensa por sí sola, va en función de los comandos que se le den. Si la usamos para mejorar el día a día, nos ayudará mucho".
Efectos sobre empresas
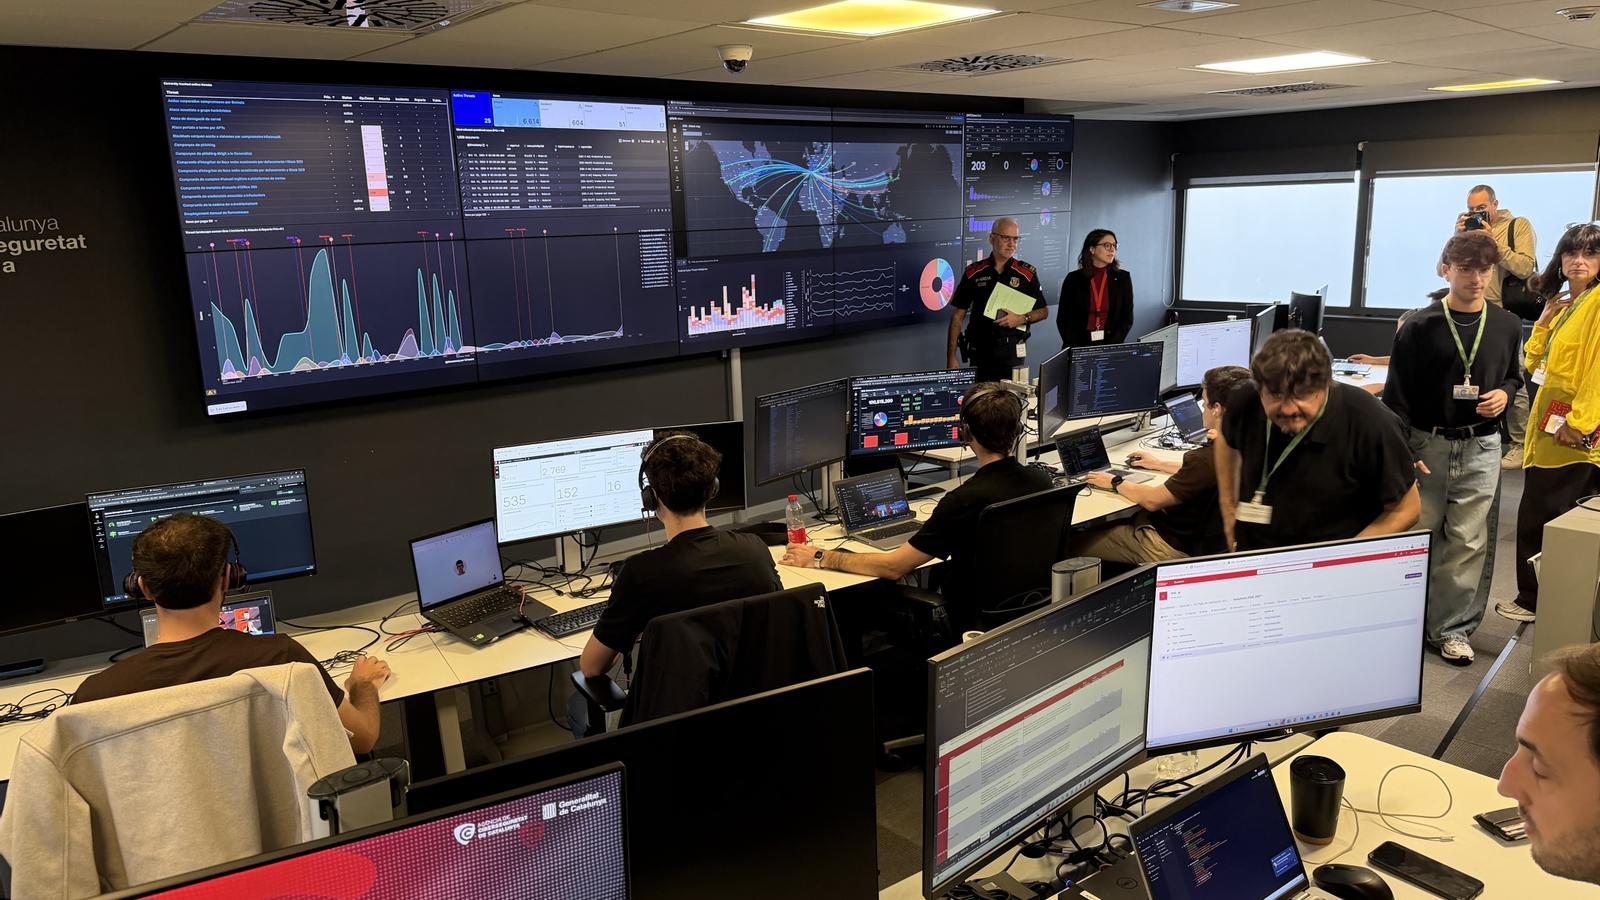
Según Check Point Research, la división de inteligencia y amenazas de la empresa Check Point Software Technologies, las vulnerabilidades en PHP han afectado al 12% de las empresas españolas. Las administraciones catalana y española se han hecho eco de las alertas digitales, a través de comunicados del Instituto Nacional de Ciberseguridad (Incibe) y la Agencia Catalana de Ciberseguridad.
En una publicación, la entidad catalana asegura que aplicar las actualizaciones publicadas por la Fundación PHP es "la única medida que mitiga completamente las vulnerabilidades", si bien insta a "monitorizar la actividad de los sistemas expuestos y bloquear la actividad maliciosa", así como a inventariar todas las instalaciones de PHP para "identificar posibles versiones vulnerables". Finalmente, asegura que es necesario revisar posibles signos de compromiso en los sistemas que hayan estado expuestos antes de la actualización.
