Neveras hackeadas: la fragilidad de una sociedad cada día más conectada
Los recientes ciberataques contra la refrigeración de supermercados y un banco de sangre europeos muestran que se pueden sabotear infraestructuras de una manera nada sofisticada
-
CAT -
ENG
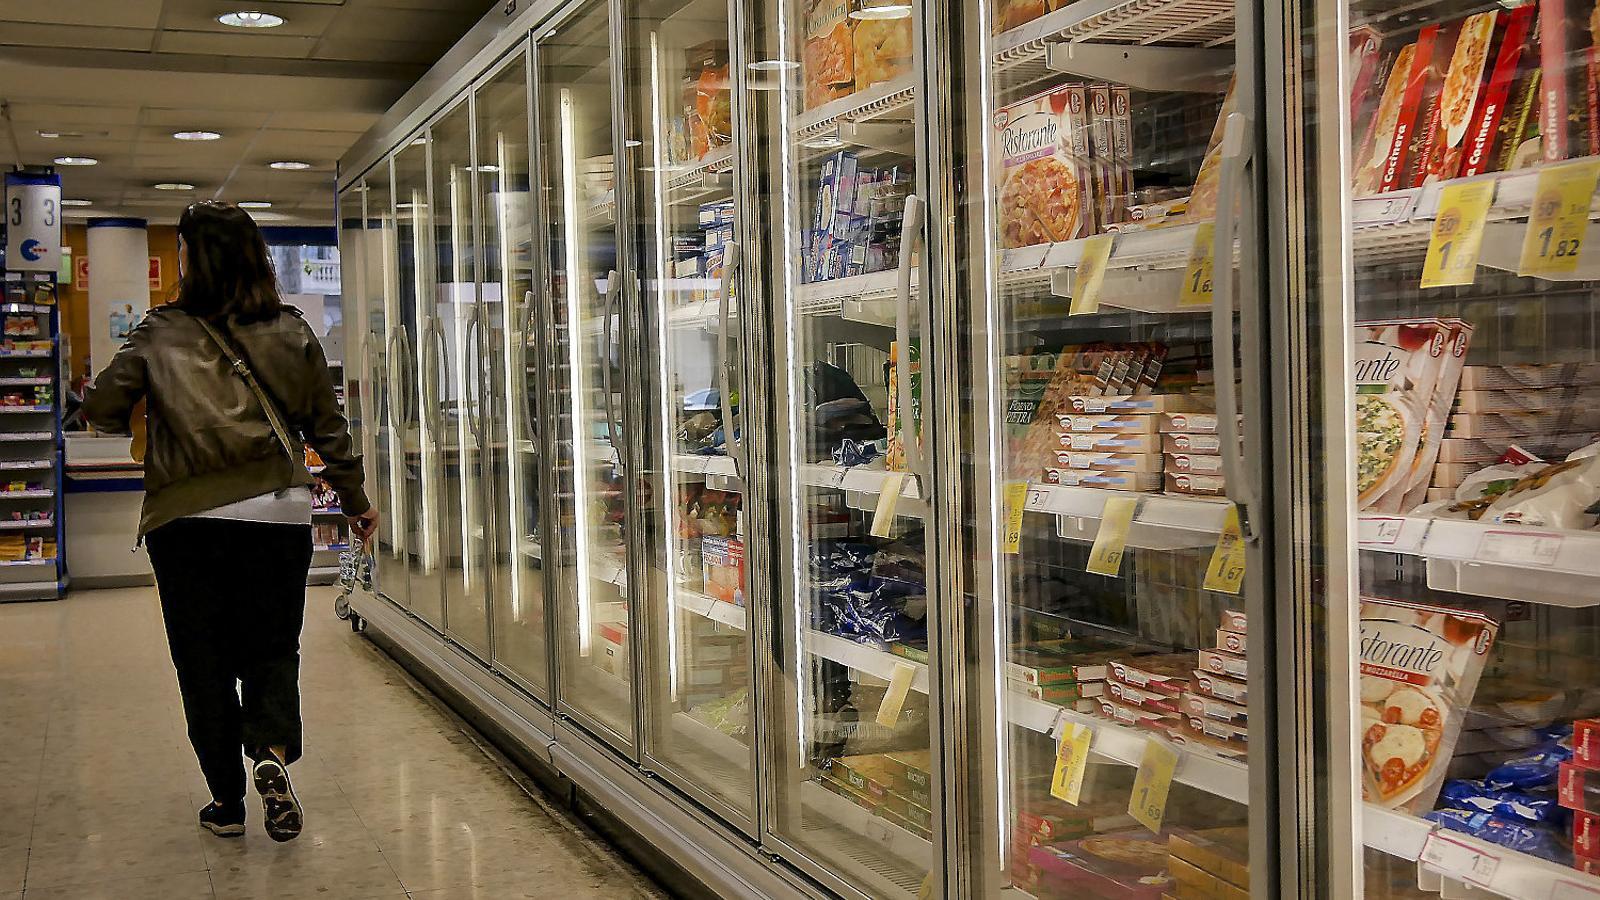
BarcelonaLa noche del 11 al 12 de octubre, unos atacantes tomaron el control remoto de los sistemas que regulan el frío en unos 700 supermercados y comercios de Francia. No robaron datos ni pidieron rescate: solo activaron la función de deshielo de los aparatos, y la alargaron para que las cámaras se calentaran. El presidente de la cadena Intermarché reconoció que se llegó a los 50 °C. Según el gobierno francés, hubo al menos 15 conatos de incendio y se echaron a perder alimentos por valor de decenas de millones de euros.
Tres semanas después, entre el 1 y el 2 de noviembre, se produjo otro ataque del mismo tipo que afectó en esta ocasión a más de un centenar de tiendas en Bélgica, Suecia, Irlanda, Estonia y el Reino Unido. En Londres, el propietario de un mayorista de fruta y verdura explicó a The Guardian que al ver encendidas las luces de deshielo de sus neveras arrancó el cable de internet del aparato que las controla. Aquella noche también fueron atacadas las cámaras de plasma de tres centros del Établissement Français du Sang (EFS), el organismo que gestiona la donación de sangre en Francia; afortunadamente, las alarmas lo detectaron a tiempo y, según el EFS, no se perdió ningún producto. El ataque no había entrado por sus sistemas, sino por los del instalador frigorista.
En todos los casos, los aparatos atacados son los controladores de refrigeración comercial, que están conectados a internet para poder supervisarlos a distancia sin tener que ir allí. Diez días después del primer incidente, el director de la agencia francesa de ciberseguridad (ANSSI) ya resumió los motivos: los equipos estaban expuestos directamente a internet, sin protección especial y con contraseñas débiles. Por su parte, el centro nacional de ciberseguridad del Reino Unido (NCSC) lo remató asegurando que las contraseñas por omisión constaban en los manuales de una de las empresas del sector. El fabricante danés Danfoss se justificó diciendo que muchos de los equipos afectados eran antiguos y ya no recibían actualizaciones.
La hipótesis de la autoría
Esta misma semana, el ministerio francés de Asuntos Exteriores ha atribuido la oleada de octubre a Irán: en concreto a Shahid Kaveh, una unidad de los Guardianes de la Revolución Islámica. Francia no aporta ninguna prueba concluyente, sino que habla de un conjunto de indicios, como una infraestructura compartida con otras operaciones o el uso del farsi. Como era de esperar, Teherán lo niega todo.
Según un experto de la firma Sophos, las operaciones hostiles contra Occidente suelen venir del cuarteto formado por China, Rusia, Irán y Corea del Norte, con objetivos diferentes: China busca espionaje industrial y datos en masa; Rusia, perturbar infraestructuras y difundir desinformación; Corea del Norte, piratear plataformas de criptomonedas porque necesita dinero. E Irán quiere lanzar un aviso a sus enemigos.
La atribución a Irán por parte del gobierno francés solo cubre la oleada de octubre. La de noviembre la reivindicaron grupos prorrusos, pero sin aportar pruebas, si bien algunos especialistas ven en ella tácticas propias de grupos de este país. En cambio, el experto de Sophos asegura que las dos oleadas están ligadas. Sea como sea, la agencia belga de ciberseguridad ha reconocido que quizás no se sabrá nunca quién ha sido el autor.
No es la primera vez
Los ciberataques más habituales siguen siendo los que afectan a sistemas informáticos y a los datos que contienen, y perturban la actividad comercial, industrial o administrativa de las víctimas, como empresas de servicios o instalaciones sanitarias. A diferencia de las neveras, los motivos suelen ser económicos: los autores buscan obtener dinero. En mayo de 2021, el ransomware (software que cifra los datos y exige un rescate) del grupo DarkSide detuvo durante una semana el oleoducto Colonial, en los EE. UU. WannaCry, que los gobiernos del Reino Unido y EE. UU. atribuyeron a Corea del Norte, afectó en 2017 a una parte importante de la sanidad pública británica. En España, aquel ataque afectó a Telefónica; fui testigo de cómo el director de ciberseguridad de la operadora se enteraba del incidente al terminar una ponencia sobre sus capacidades de ciberdefensa en el Salón del Automóvil de Barcelona. En junio del mismo año, el ciberataque NotPetya, atribuido a Rusia, obligó a Maersk a detener la terminal de contenedores que tiene en el puerto de Barcelona.
El caso de las neveras europeas se parece más al de las gasolineras de Irán, donde el sistema de pago con tarjeta quedó fuera de servicio en 2021 y 2023 por ataques del grupo Predatory Sparrow, que la prensa vincula con Israel. En aquellos dos casos no se exigió ningún rescate.
La novedad es que las oleadas más recientes de sabotajes ya afectan directamente a sistemas y equipamientos físicos, con efectos más visibles que acentúan la percepción de inseguridad de los ciudadanos: no es lo mismo que el médico no pueda acceder a tu historia clínica que ver cómo en el supermercado donde compras cada semana se le han estropeado todos los yogures, lubinas y filetes.
IA: aceleradora y excusa
Todo apunta a que la inteligencia artificial (IA) hará crecer aún más los ciberataques habituales y podría abaratar también los que afectan a equipamientos físicos. El director del NCSC considera que estamos en los inicios de un nuevo nivel de amenaza y que cabe esperar un gran aumento del número de incidentes. El organismo ha avisado de que es muy probable que en 2028 se utilice software malicioso con IA contra centrales eléctricas, aeropuertos y hospitales británicos. Ahora bien, en el caso de las neveras, también ha reconocido que a los atacantes no les hizo falta la IA para nada.
Con IA o sin ella, los ataques muestran cómo se ha construido una parte de la digitalización: con aparatos de uso habitual conectados a internet por comodidad, a menudo sin mantenimiento y con el acceso remoto en manos de un tercero. Mantener los aparatos seguros también cuesta dinero, y algunas autoridades ya han dejado caer que los consumidores deberán aceptar pagar más por los productos robustos y actualizados.
Los seguros añaden un matiz. Según Reuters, las pérdidas de los supermercados franceses, de decenas de millones de euros, tal vez no queden cubiertas por las ciberpólizas, que suelen excluir los daños físicos. Si el ataque se acaba atribuyendo a un estado, las aseguradoras podrían invocar las exclusiones por guerra o por ataques patrocinados por estados, que Lloyd's exige en las ciberpólizas desde 2023, según Insurance Journal, aunque de momento no consta que ninguna aseguradora lo haya hecho.
En todo caso, la defensa que salvó el plasma almacenado en el EFS no era nada sofisticada: unas alarmas que saltaron a tiempo, un plan para trasladar los productos y la presencia de un técnico de guardia para aplicarlo. De cara al futuro, tal vez convenga tener presente lo que explica The Guardian: el mayorista de verdura de Londres aún no ha vuelto a enchufar el cable de internet de sus congeladores, asegurando que su negocio continuaba funcionando con normalidad.
